Sergej Michel · Freelance Web-Pentester & Softwareentwickler

Ich greife Ihre Systeme an – damit es kein anderer tut.

Seit über zehn Jahren teste ich Web-Anwendungen und entwickle Software – heute auch mit autonomen KI-Agenten. Ich finde Schwachstellen wie ein Angreifer und behebe sie wie ein Entwickler.

~/veröffentlichungen öffentlich gemeldet
  • RCE Apache WicketRemote Code Execution WICKET-5927
  • RCE / XSS Liferay CMSRCE über XSS · Hall of Fame Hall of Fame
  • SQLi Visforms (Joomla)SQL-Injection · CVE-2023-23753 PoC
  • PRIV-ESC Ogema FrameworkPrivilege Escalation & XSS · 3 Funde #13–15
  • INJECTION Rocket.ChatCSS-Injection #10604
  • BYPASS EvilginxUmgehung des Phishing-Schutzes PoC
Auswahl gefundener und gemeldeter Sicherheitslücken

// Leistungen

Drei Disziplinen. Ein Ansprechpartner.

Ob einmaliger Pentest, laufende Beratung oder Entwicklung: Sie arbeiten direkt mit dem Menschen, der die Arbeit macht – ohne Agentur-Overhead.

01

Penetration Testing

Ich teste Ihre Anwendungen und Infrastruktur so, wie es ein echter Angreifer tun würde – manuell, gründlich und lückenlos dokumentiert.

  • Web-Applikationen & APIs
  • Netzwerk & Active Directory
  • Cloud-Umgebungen (AWS, Azure, GCP)
  • Mobile Apps (iOS & Android)
  • Retest nach der Behebung
02

Security-Beratung

Ich helfe Ihnen, Sicherheit strukturiert aufzubauen – von der Risikoanalyse bis zur Umsetzung regulatorischer Anforderungen.

  • Threat Modeling & Risikoanalyse
  • Reviews der Security-Architektur
  • NIS2-, ISO-27001- & DSGVO-Readiness
  • Incident-Response-Planung
  • Workshops & Schulungen für Teams
03

Softwareentwicklung

Ich entwickle Software, die Angriffen standhält – und verankere Sicherheit direkt in Ihren Entwicklungsprozessen.

  • Secure-by-Design Backends & APIs
  • Security Code Reviews
  • DevSecOps & Härtung von CI/CD
  • Integration von SAST, DAST & SCA
  • Behebung gefundener Schwachstellen

// Warum ich

Angreifer-Denken trifft Entwickler-Verständnis.

Viele Pentests enden mit einer langen Liste von Schwachstellen – und einem Entwicklungsteam, das nicht weiß, wo es anfangen soll. Als Pentester und Softwareentwickler kenne ich beide Seiten: wie Systeme gebaut werden und wie man sie bricht.

Deshalb bekommen Sie von mir keine Scanner-Ausgabe, sondern Ergebnisse, mit denen Ihr Team sofort arbeiten kann.

  • Findings mit konkretem Fix – oft direkt als Code-Vorschlag
  • Priorisiert nach echtem Geschäftsrisiko, nicht nur nach CVSS-Score
  • Verständlich für Geschäftsführung und Entwicklungsteam

Was in jedem Bericht steht

  1. 01
    Management Summary

    Risiken und Prioritäten auf einer Seite – verständlich ohne Fachwissen.

  2. 02
    Technische Details

    Jede Schwachstelle mit Reproduktionsschritten und Belegen.

  3. 03
    Risikobewertung

    CVSS-Score plus Einordnung des tatsächlichen Geschäftsrisikos.

  4. 04
    Konkrete Fixes

    Behebungsempfehlungen, oft direkt als Code-Beispiel.

  5. 05
    Retest-Nachweis

    Bestätigung, dass die Lücken wirklich geschlossen sind.

// Agentic Hacking

Wo KI auf offensive Sicherheit trifft.

Mein Schwerpunkt ist Agentic Hacking: autonome KI-Systeme, die reale Security-Assessments mit minimalem menschlichen Eingriff durchdenken, planen und ausführen.

Ich entwickle diese Systeme selbst – und bringe das Wissen in Ihre Projekte ein: für eine breitere Testabdeckung und mehr Zeit für die manuelle Tiefenanalyse.

Invaider

Veröffentlicht · Jan–Sep 2025

KI-gestütztes Hacking-Tool – von der Idee bis zum fertigen Produkt selbst konzipiert und entwickelt.

invaider.de

NeuroPwn

Veröffentlicht · Apr 2025

Eines der ersten funktionierenden Agentic-Hacking-PoCs: Claude Desktop und Kali Linux, verbunden über einen modifizierten MCP-Server.

github.com/gramou/NeuroPwn

Lokales Multi-Agenten-Framework

In Entwicklung

Ein Multi-Agenten-Hacking-Framework, das lokal läuft – mit Qwen3.8 und Hermes, orchestriert in Docker Compose.

Qwen3.8 Hermes Docker Compose

// Vorgehen

Klarer Ablauf. Keine Überraschungen.

Vom ersten Gespräch bis zum bestätigten Fix wissen Sie jederzeit, wo Ihr Projekt steht.

  1. 01

    Erstgespräch & Scoping

    Wir klären Ziele, Umfang und Rahmenbedingungen. Sie erhalten ein transparentes Angebot.

  2. 02

    Test & Analyse

    Manuelle Tests, unterstützt von bewährten Tools. Kritische Funde melde ich sofort – nicht erst im Bericht.

  3. 03

    Bericht & Präsentation

    Ich stelle die Ergebnisse Ihrem Team vor und beantworte Fragen – technisch wie strategisch.

  4. 04

    Behebung & Retest

    Auf Wunsch unterstütze ich bei der Umsetzung und prüfe die Fixes in einem Retest.

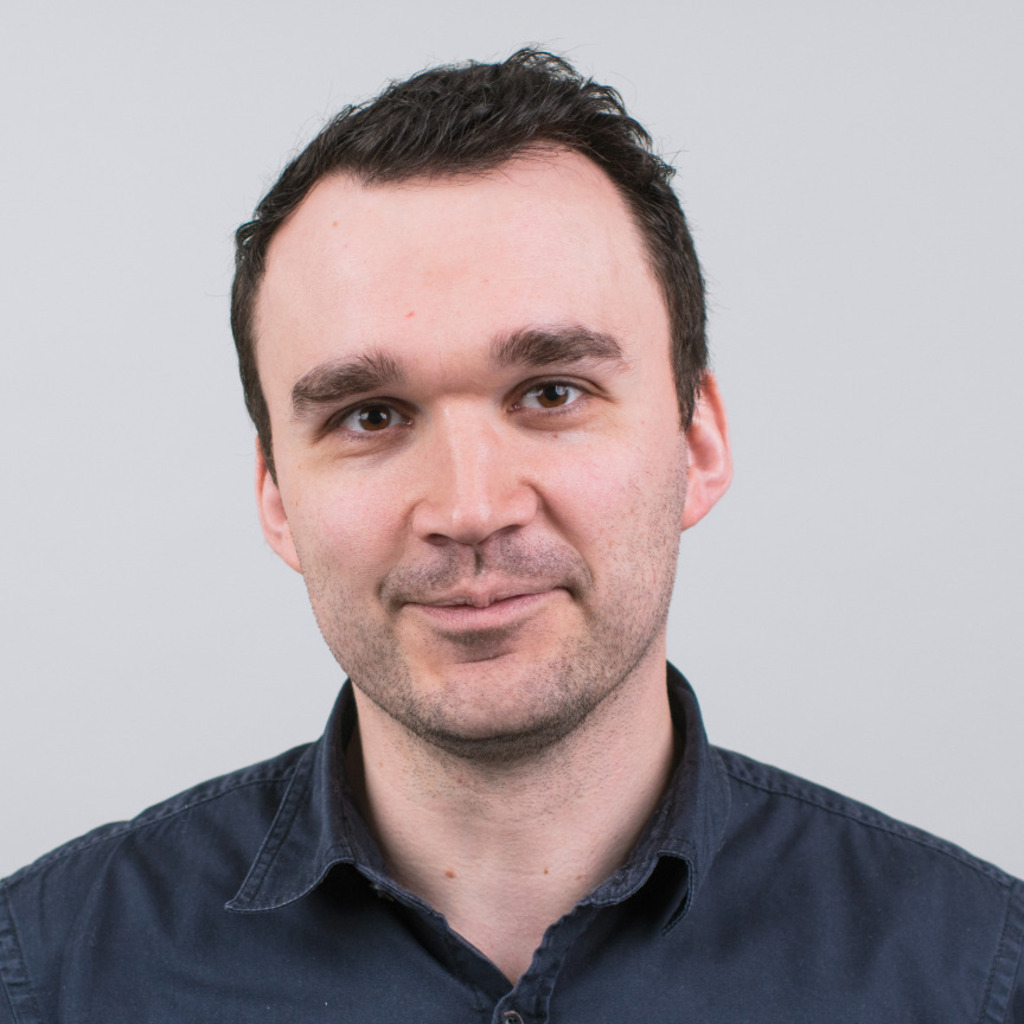
Porträt von Sergej Michel

// Über mich

Hallo, ich bin Sergej Michel.

Seit über zehn Jahren arbeite ich als Web-Pentester und Softwareentwickler. Ich finde gern neue Sicherheitslücken und nehme Systeme genau unter die Lupe – und genauso gern löse ich unterschiedlichste Probleme mit Software.

Für mich verbindet diese Arbeit technisches Know-how mit kreativer Problemlösung. Meine Funde reichen von Remote Code Execution in Apache Wicket bis zu einem Eintrag in der Hall of Fame von Liferay. Heute liegt mein Schwerpunkt an der Schnittstelle von KI und offensiver Sicherheit. Mein Portfolio stelle ich Ihnen gern auf Anfrage vor.

10+Jahre Web-Pentesting & Entwicklung
5veröffentlichte CVEs
2016Mitgründer des IT Security Meetup Kassel
// Vorträge & Community

Wissen, das ich gern teile.

Neben meinen Projekten engagiere ich mich in der Security-Community – als Konferenz-Speaker, Organisator und Workshop-Leiter.

2025 · IT-Sicherheitstag Mainz

Die schnelle Evolution der KI-gestützten automatisierten Black-Box-Security-Tests

Speaker · Sponsored Talk by Micromata

Wie aus einfachen Prompting-Techniken innerhalb weniger Monate (teil-)automatisierte Methoden für offensive Sicherheit wurden: Moderne Large Language Models ermöglichen Black-Box-Security-Tests über natürliche Sprache – ohne dass der Bediener die zugrundeliegenden Security-Tools im Detail kennen muss. Dank aktueller Agenten- und Multiagentensysteme lassen sich inzwischen sogar komplexe Aufgaben im Penetrationstest weitgehend automatisieren.

2023

KDLR – IT-Sicherheit für KMU

Vortrag bei KDLR, einem Projekt des House of Digital Transformation e.V., unterstützt vom Hessischen Ministerium für Digitale Strategie und Entwicklung und digitales.hessen.

November 2019

Workshop „Web Security Basics“

Organisation und Vortrag in einem Workshop zu den Grundlagen der Web-Sicherheit.

Mitorganisator · Speaker
seit Mai 2016

IT Security Meetup Kassel

Mitgründer und Mitorganisator des IT Security Meetups in Kassel – und regelmäßig selbst als Speaker dabei.

Mitgründer · Speaker Zum Meetup

// Kontakt

Lassen Sie uns über Ihre Sicherheit sprechen.

Im kostenlosen Erstgespräch klären wir, wo Sie stehen und was sinnvoll ist. Alles bleibt vertraulich – auf Wunsch unter NDA.

E-Mail
freelance@gramou.de
GitHub
github.com/gramou
LinkedIn
Sergej Michel
Portfolio
auf Anfrage
Verschlüsselt übertragen